
AI Threat Tracker en resumen
El AI Threat Tracker de GTIG, publicado el 16 de noviembre de 2026, registra el primer marco LLM observado, exploit_agent, que automatiza por completo el descubrimiento y la explotación de vulnerabilidades. Los exploits de día cero llegaron a 22 en agosto de 2026 y el LLMJacking superó los $100.000 en un día.
Pregúntale a tu IA sobre esta noticia
Usa esta noticia en tu negocio: AI Threat Tracker de GTIG de Google: exploit_agent automatiza la explotación de vulnerabilidades sin intervención humana (Google). Pídele a tu IA que te explique qué pasó, cómo podría afectar a tu negocio y cómo ponerlo a trabajar. También que compare precio, velocidad, inteligencia y el laboratorio detrás. El enlace a la noticia va incluido.
AI Threat Tracker: estado
- Afectado
- Aplicaciones web expuestas a internet: los marcos agénticos comparan el código antes y después de los parches y convierten los fallos recién corregidos (n-day) en exploits funcionales de forma automática, reduciendo la ventana segura de parcheo a días
- Servidores de impresión PaperCut NG/MF: CVE-2026-81578 y CVE-2026-82078 se explotaron como día cero, con exploits asistidos por LLM en un día y una campaña contra cientos de organizaciones (agosto de 2026)
- Cuentas de nube y de LLM: las claves API y los tokens de sesión robados alimentan la reventa por LLMJacking mediante LLM Mixers, con cargos fraudulentos de más de $100.000 en un solo día y hasta $1 millón acumulado en los peores casos
- Máquinas de desarrolladores con asistentes de código con IA: los atacantes modifican los archivos de configuración de los agentes (por ejemplo .claude/settings.json) para que al iniciar la herramienta se descargue una puerta trasera
- Identificadores CVE
- Última revisión
Qué cambió con AI Threat Tracker
El 16 de noviembre de 2026, Google Threat Intelligence Group (GTIG) y Mandiant publicaron una nueva edición del AI Threat Tracker, que documenta que los atacantes usaron marcos LLM para automatizar por completo el descubrimiento y la explotación de vulnerabilidades sin intervención humana por primera vez. En un servidor expuesto, GTIG encontró exploit_agent, un marco multiagente conectado a LLM de frontera y locales que compara continuamente el código de aplicaciones web populares antes y después de cada parche, identifica vulnerabilidades probables, redacta exploits y los ejecuta por su cuenta; su operador apuntó a sitios franceses de medios, entretenimiento y educación. El informe también confirma el uso en intrusiones reales de los marcos abiertos de pentesting agéntico ARTEX, CAIRN y PentAGI, con experimentación en CyberStrikeAI y HexStrike AI.
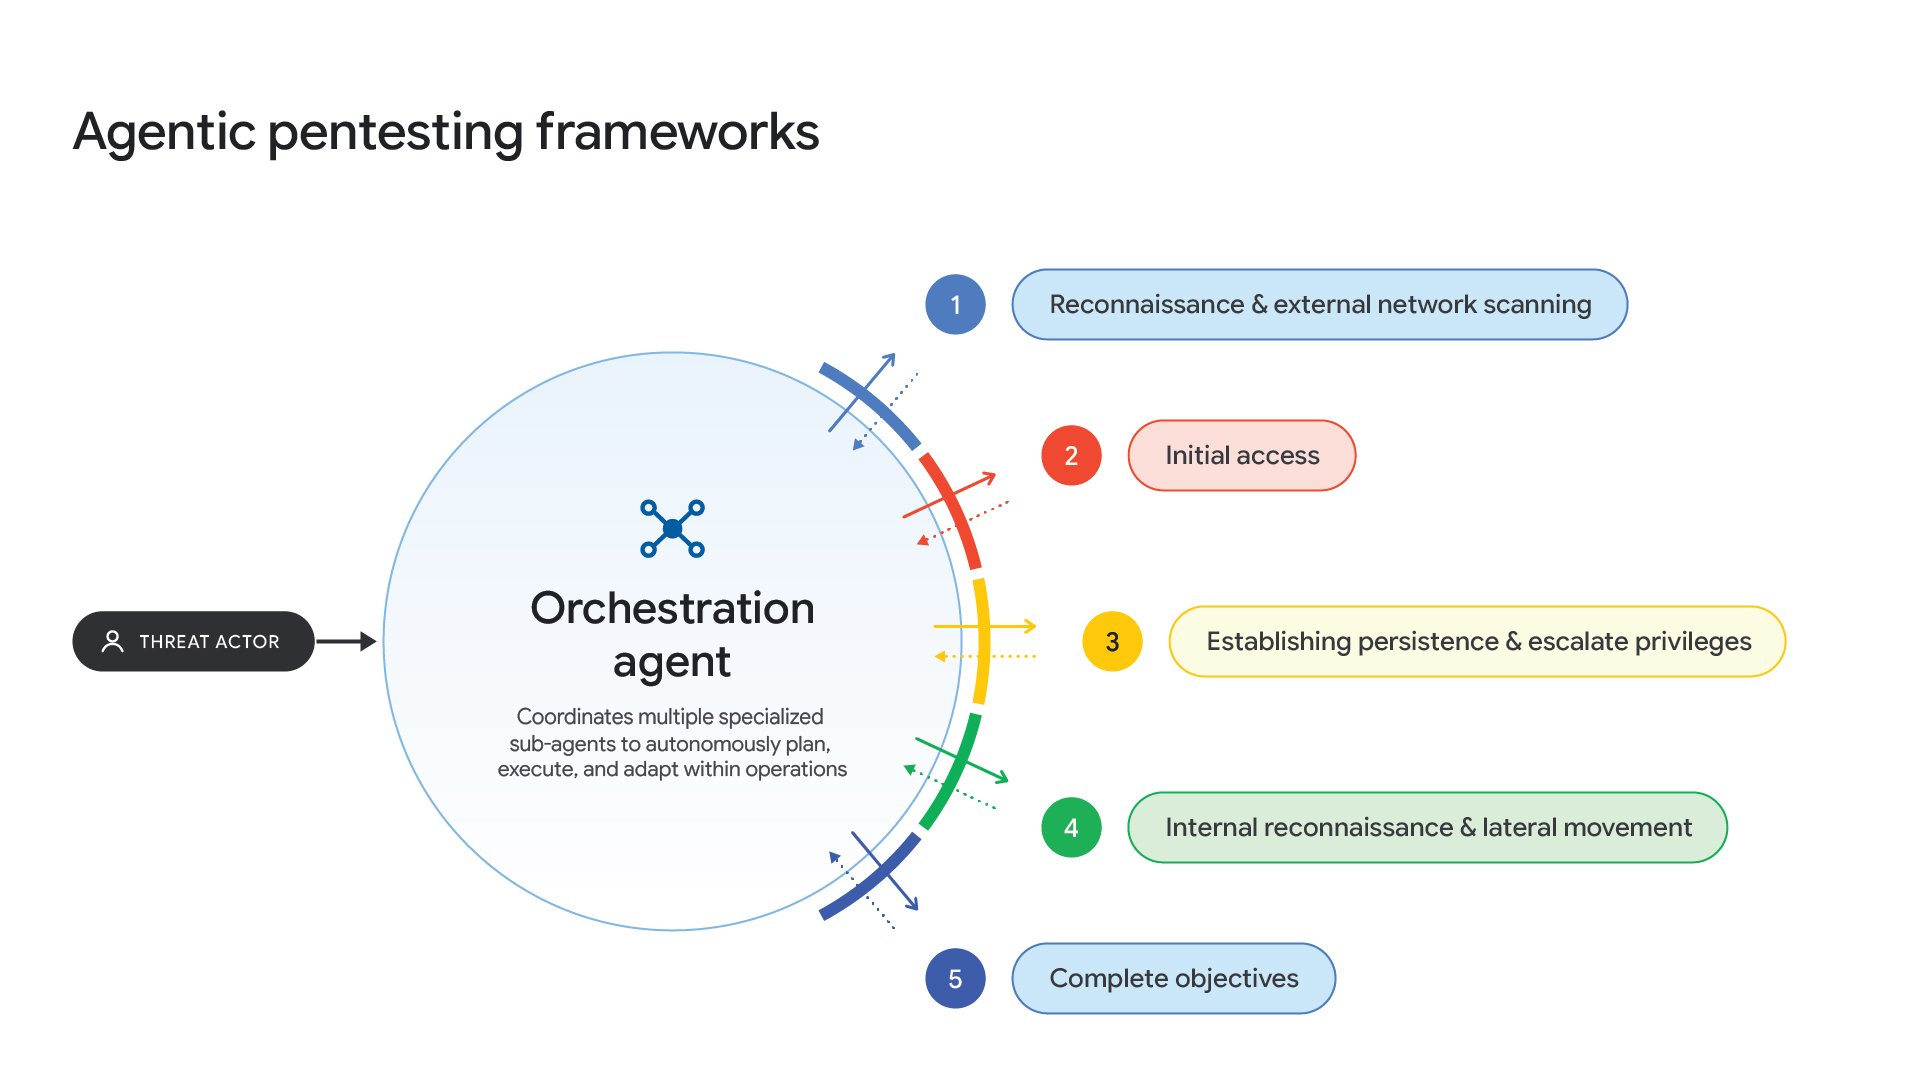
La ventana de parcheo se colapsa: las divulgaciones y exploits de vulnerabilidades casi se duplicaron entre enero y agosto de 2026, y los de día cero pasaron de 8 al mes en promedio en 2025 a 11 al mes en 2026, con un pico de 22 en agosto. A finales de agosto, dos fallos de PaperCut NG/MF (CVE-2026-81578 y CVE-2026-82078) se explotaron como día cero; hubo exploits asistidos por LLM en un día y una campaña contra cientos de organizaciones que llegó a administrador de dominio en minutos. La monetización también escala: el LLMJacking —robar credenciales de nube y LLM para revender acceso vía «LLM Mixers»— generó cargos fraudulentos de más de $100.000 en un día y hasta $1 millón acumulado en los peores casos. Google SecOps desplegó reglas para detectar ARTEX y Mandiant publicó una guía de endurecimiento contra estas herramientas ofensivas con LLM.
Cómo corregirlo: AI Threat Tracker
1. Actualizar
Parchea las aplicaciones expuestas a internet en cuanto salgan las correcciones: la comparación automática de parches ya produce exploits funcionales en días, así que un ciclo mensual de parcheo deja expuestos los fallos ya corregidos (n-day).
cloud.google.com (se abre en una pestaña nueva)2. Configuración
Aplica la guía de endurecimiento y el marco de defensa arquitectónica de Mandiant para herramientas ofensivas basadas en LLM, y activa los paquetes de reglas de Google SecOps creados para detectar el uso de ARTEX.
cloud.google.com (se abre en una pestaña nueva)3. Vigilar
Vigila las facturas de nube y LLM y el uso de API por si hay LLMJacking: alerta ante picos repentinos de uso, cuentas de servicio desconocidas y aumentos de cuota, y rota de inmediato las claves API y los tokens de sesión expuestos.
cloud.google.com (se abre en una pestaña nueva)4. Configuración
Audita los archivos de configuración de los asistentes de código con IA (por ejemplo .claude/settings.json) y los repositorios en busca de alteraciones antes de que los desarrolladores inicien las herramientas; los atacantes plantan en ellos descargas de puertas traseras.
cloud.google.com (se abre en una pestaña nueva)
Avisos de seguridad
- GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold — Google Cloud Blog (November 16, 2026) (se abre en una pestaña nueva)cloud.google.com
- The Rise of LLMJacking: How Threat Actors Monetize Compromised Cloud and Model Resources — Google Cloud Blog (se abre en una pestaña nueva)cloud.google.com
AI Threat Tracker en cifras
Los valores provienen de la fuente enlazada en la fecha indicada. No son mediciones de IA Compa.
- Exploits de día cero en agosto de 2026 (conteo de GTIG)al · Fuente de Exploits de día cero en agosto de 2026 (conteo de GTIG): cloud.google.com (se abre en una pestaña nueva)
- 22
- Cargos fraudulentos por LLMJacking en un solo día, superados (USD)al · Fuente de Cargos fraudulentos por LLMJacking en un solo día, superados (USD): cloud.google.com (se abre en una pestaña nueva)
- $100.000+
- Abuso acumulado de recursos por LLMJacking en los peores casos (USD)al · Fuente de Abuso acumulado de recursos por LLMJacking en los peores casos (USD): cloud.google.com (se abre en una pestaña nueva)
- $1.000.000
Por qué AI Threat Tracker importa para los negocios
Por qué importa: el tiempo entre la publicación de un parche y un exploit funcional ahora se mide en días u horas, así que las empresas deberían parchear las aplicaciones expuestas a internet en cuanto salga la corrección, no en un ciclo mensual, y usar la guía de endurecimiento de Mandiant y las detecciones de SecOps como lista de verificación para sus propios entornos. Los equipos de finanzas y TI también deberían auditar las facturas de nube y LLM y las claves API en busca de LLMJacking —picos repentinos de uso, cuentas de servicio desconocidas, cargos de más de $100.000 en un día— y rotar cualquier clave expuesta. Quienes usan asistentes de código con IA deberían revisar los archivos de configuración de los agentes antes de ejecutarlos, porque los atacantes ahora los alteran para descargar puertas traseras en las máquinas de los desarrolladores.
Recibe Noticias de IA por correo
Noticias de IA verificadas, cada una con su fuente oficial, los lunes y jueves por la mañana. Agrega las noticias de última hora para enterarte de las más importantes en cuanto las publicamos.
Cada noticia enlaza su fuente oficial
Gratis, en español o en inglés
Date de baja con un clic, cuando quieras
Fuentes de esta noticia
- GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold (se abre en una pestaña nueva)Oficial
Google Threat Intelligence Group · cloud.google.com
- The Rise of LLMJacking: How Threat Actors Monetize Compromised Cloud and Model Resources (se abre en una pestaña nueva)Oficial
Google Threat Intelligence Group · cloud.google.com
Última verificación: . IA Compa resume anuncios públicos para lectores de negocios. No tenemos relación con las empresas mencionadas. Confirma siempre los detalles, precios y disponibilidad con la fuente oficial.
- #gtig
- #ai-threat-tracker
- #exploit-agent
- #llmjacking
- #artex
- #cairn
- #pentagi
- #zero-day
- #security