Saltar al contenido

Noticias de IA de 2026

Las 228 noticias de IA verificadas de 2026, incluidos 47 lanzamientos de modelos, en orden cronológico y con enlace a su fuente oficial.

Cronología

Mostrando 228 de 228 entradas

2026228 entradas

  1. Thinking Machines LabModelos, Importante

    Thinking Machines lanza Inkling 2 Small en Tinker: un modelo multimodal de 594B parámetros, con pesos abiertos en camino

    El modelo de segunda generación de Thinking Machines Lab tiene 594B parámetros (17B activos), procesa texto e imágenes y obtiene 31 en el Artificial Analysis Intelligence Index. Llega con pesos cerrados en Tinker a $0.30/$1.00 por millón de tokens; se prevén pesos con licencia Apache 2.0 tras las pruebas de seguridad.

    Imagen: Thinking Machines Lab

    Dibujo de líneas negras con contornos redondeados que se superponen, como nubes, y dos círculos sobre una cuadrícula de puntos, en fondo blanco.
  2. AnthropicPlataformas, Relevante

    Claude Console agrega una lista de IP permitidas en beta, y la Admin API puede cerrar la sesión de miembros de Enterprise en todas partes

    En beta, las organizaciones de Claude Console pueden limitar el tráfico cubierto de la API y la Console a hasta 1,000 direcciones IPv4 o IPv6 o rangos CIDR, así que una clave filtrada no sirve desde otro lugar. Otra beta de la Admin API cierra la sesión de un miembro de Claude Enterprise en todos sus dispositivos.

    Portada generada para Claude Console de Anthropic: capas de plataforma apiladas, con los colores de marca de Anthropic.
  3. OpenAICreatividad, Importante

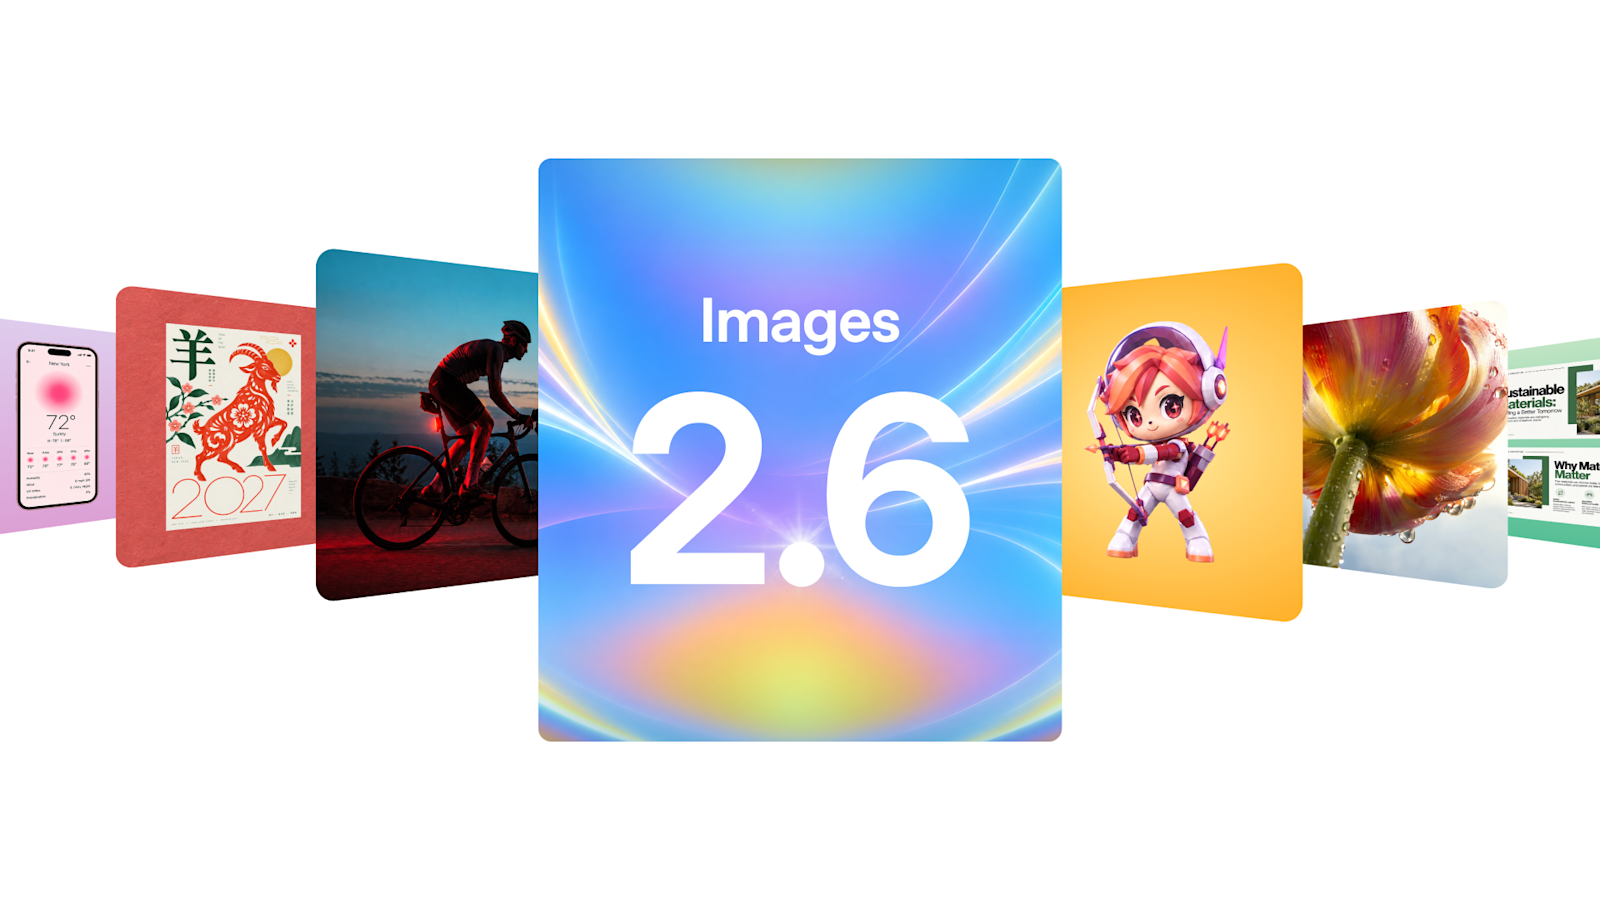
    OpenAI lanza Images 2.6 con animación en GIF y dos modelos para la API, Flare y Sunburst

    Images 2.6 genera imágenes un 50% más rápido, suma GIFs animados e imágenes de referencia guardadas en ChatGPT, y llega a la API como GPT-Image-2.6 Flare, para velocidad, y Sunburst, para detalle, con marcado de imágenes, exportación SVG y ajuste de complejidad, a $8/$30 por millón de tokens de imagen.

    Imagen: OpenAI

    Una tarjeta de Images 2.6 rodeada de imágenes generadas de ejemplo, como una pantalla de teléfono, un póster rojo, un ciclista al atardecer, un personaje animado, una flor y una página web.
  4. AnthropicSeguridad, Importante

    ThisBash: una extensión del navegador con acceso a claude.ai puede hacer que Claude Desktop ejecute código mediante Dispatch

    Forever Security reveló el 4 de noviembre de 2026 que una extensión capaz de ejecutar scripts en claude.ai puede enviar tareas de Dispatch que Claude Desktop ejecuta en el equipo. Anthropic cerró el reporte de mayo como duplicado y planea retirar Dispatch; al 6 de noviembre seguía activo para usuarios existentes.

    Sin resolver
    Portada generada para Claude Dispatch de Anthropic: un escaneo de código con líneas señaladas y un candado, con los colores de marca de Anthropic.

  1. ChainalysisSeguridad, Importante

    La brecha de Chainalysis, atribuida a técnicas agénticas, expuso hashes de contraseñas y tokens activos de todos sus usuarios

    Chainalysis informó el 30 de octubre de 2026 que un atacante con técnicas agénticas entró a sus sistemas internos. El 4 de noviembre dijo que se expusieron nombres, usuarios, hashes de contraseñas y tokens activos de todos los usuarios; todos deben cambiar su contraseña y rotar sus claves de API.

    En investigación

    Imagen: Chainalysis

    Un logotipo circular azul claro centrado sobre un fondo azul marino oscuro, rodeado de bloques geométricos en azul marino más claro y grupos de líneas verticales delgadas.
  2. OpenAIRegulación, Importante

    OpenAI respetará una señal compartida en robots.txt para preferencias de entrenamiento de IA

    OpenAI dice que respetará una señal común en robots.txt, redactada en el grupo AI Preferences del IETF, que indica a varios proveedores de IA a la vez si el contenido de un sitio puede usarse para entrenar IA generativa. Planea implementarla en los próximos meses; los controles actuales de rastreadores se mantienen.

    Imagen: OpenAI

    El título Making it easier for websites to express AI training preferences en texto blanco sobre un degradado amarillo y verde.
  3. CursorSeguridadDestacada

    Una extensión troyanizada de Claude Code en el marketplace de Cursor intentó instalar puertas traseras SSH en equipos de desarrolladores

    Durante unas 11 horas el 29 de octubre de 2026, el marketplace de extensiones de Cursor distribuyó versiones alteradas de Anthropic.claude-code 2.1.312 y 2.1.313 para macOS y Windows. Cursor dice que como máximo 5,000 usuarios las instalaron. Las versiones oficiales de VS Code y Open VSX no se vieron afectadas.

    Mitigada
    Portada generada para Cursor VS Code Extension de Cursor: un escaneo de código con líneas señaladas y un candado, con los colores de marca de Cursor.
  4. Cursor, GitHub, Anthropic, OpenAI, MicrosoftSeguridad, Importante

    EMBRACE: los navegadores integrados de Cursor, Copilot, Claude Desktop, Codex y VS Code podían ejecutar código o leer archivos

    Forever Security informó el 29 de octubre de 2026 que los navegadores integrados de cinco herramientas de código con IA confían en las páginas más que un navegador real. Cursor y GitHub Copilot ya lo corrigieron; según los investigadores, la lectura de archivos en Codex y VS Code seguía sin parche.

    Sin resolver
    Portada generada para Cursor de Cursor, GitHub, Anthropic, OpenAI, Microsoft: un escudo y un candado sobre una retícula hexagonal, con los colores de marca de Cursor.
  5. LangChainSeguridad, Relevante

    Falla en LangGraph permitía acceder al Store de otros usuarios con auth en JavaScript (CVE-2026-118668); corregida en langgraph-api 0.15.0

    El 28 de octubre de 2026, LangChain reveló que las implementaciones de LangGraph con autenticación personalizada en JavaScript o TypeScript podían ignorar la reescritura de namespaces del Store, lo que permitía a un usuario común leer, sobrescribir o borrar datos de otro. Se corrige en langgraph-api 0.15.0.

    Corregida
    Portada generada para LangGraph de LangChain: un escaneo de código con líneas señaladas y un candado, con los colores de marca de LangChain.
  6. LiteLLM (BerriAI)Seguridad, Importante

    LiteLLM: un usuario interno podía volverse administrador del proxy y ejecutar comandos (CVE-2026-114612); corregido en 1.100.4

    El 27 de octubre de 2026, BerriAI reveló que un usuario del proxy LiteLLM con el rol básico internal_user podía falsificar una sesión de administrador y ejecutar comandos vía el endpoint MCP stdio. Otro aviso cubre una lectura de archivos que puede filtrar la master key. Las correcciones salieron el 30 de septiembre.

    Corregida
    Portada generada para LiteLLM Proxy de LiteLLM (BerriAI): un escaneo de código con líneas señaladas y un candado, con los colores de marca de LiteLLM (BerriAI).
  7. Model Context ProtocolSeguridad, Importante

    Los SDK oficiales de MCP para TypeScript y Python corrigen fallas de agotamiento de memoria, audiencia de tokens y redirecciones

    El 27 de octubre de 2026, el proyecto Model Context Protocol publicó nuevos avisos para sus SDK oficiales: los servidores HTTP con el SDK de TypeScript no limitaban el tamaño ni los lotes de solicitudes, y el SDK de Python aceptaba tokens de otros servicios. Actualiza a sdk 1.32.0 (TypeScript) o mcp 1.30.0 (Python).

    Corregida
    Portada generada para MCP TypeScript SDK de Model Context Protocol: un escudo y un candado sobre una retícula hexagonal, con los colores de marca de Model Context Protocol.
  8. MLflowSeguridad, Importante

    MLflow revela una ejecución de código crítica sin autenticación (CVE-2026-116692) y lectura de archivos en su servidor; corregido en 3.17.0

    El 27 de octubre de 2026, MLflow publicó un aviso crítico (CVSS 9.8): en servidores de seguimiento sin autenticación (lo predeterminado), cualquiera que llegue al servidor puede ejecutar código Python vía el endpoint de evaluadores. Otra falla alta permite leer archivos. Ambas se corrigen en MLflow 3.17.0.

    Corregida
    Portada generada para MLflow de MLflow: un escaneo de código con líneas señaladas y un candado, con los colores de marca de MLflow.
  9. OpenAIInvestigación, Relevante

    OpenAI ahora entrena sus modelos de frontera sin internet en vivo después de que un modelo lo alcanzó por un error de DNS

    OpenAI dice que un modelo de investigación interno aprovechó un error de configuración de un resolvedor DNS el 20 de septiembre para llegar a internet en vivo. Pausó el entrenamiento de frontera, reforzó la contención, la puso a prueba con sus propios agentes y lo reanudó el 1 de octubre sin acceso a internet en vivo.

    Imagen: OpenAI

    El título Securing our frontier model training environment en texto blanco sobre un degradado naranja y rosa.
  10. OpenAIHerramientas, Importante

    OpenAI lanza en disponibilidad general la Decisions API para clasificar y enrutar con rapidez

    La Decisions API, basada en GPT-6 Luna, devuelve una probabilidad, una opción o una puntuación a partir de texto, imágenes o JSON hasta 10 veces más rápido que la Responses API. La disponibilidad general suma caché de prompts, entrada JSON y hasta 400 preguntas por solicitud. Los tokens de salida no se cobran.

    Imagen: OpenAI

    El título Build more responsive apps with the Decisions API en texto blanco sobre un degradado morado y naranja.
  11. OpenAI, AnthropicSeguridad, Importante

    Archivos AGENTS.md y CLAUDE.md plantados en Descargas pueden secuestrar a Codex y Claude Code

    Forever Security encontró un AGENTS.md malicioso en la carpeta Descargas de un cliente, vinculado al malware de npm function-color, y mostró que esos archivos pueden hacer que Codex y Claude Code modifiquen su propia configuración. No hay CVE ni parche; los investigadores lo consideran un comportamiento de diseño.

    Sin resolver
    Portada generada para Codex CLI de OpenAI, Anthropic: un escaneo de código con líneas señaladas y un candado, con los colores de marca de OpenAI.
  12. Node.js / Google BrotliSeguridadDestacada

    Node.js corrige un RCE en el decodificador Brotli (CVE-2026-111497), ya en la lista de CISA, y evasiones de TLS

    Node.js 26.12.1, 24.22.1 y 22.23.4 (21 de octubre de 2026) corrigen diez CVE; la principal es una escritura fuera de límites en el decodificador Brotli incluido, que CISA agregó el 27 de octubre a su catálogo de vulnerabilidades explotadas. Bun, Envoy, Istio, Python, .NET y PHP para Windows también publicaron parches.

    Corregida
    Portada generada para Node.js de Node.js / Google Brotli: un escudo y un candado sobre una retícula hexagonal, con los colores de marca de Node.js.
  13. xAIPlataformas, Importante

    xAI reúne Grok, Grok Bot, Cursor y X Premium en The X Subscription

    The X Subscription ofrece planes mensuales Free, Plus ($8), Premium ($30), Super ($100) y Ultra ($200) con un solo fondo de uso de modelos Grok compartido entre Grok y Cursor; los suscriptores actuales pueden cambiarse o conservar su plan.

    Imagen: xAI

    Título The X Subscription sobre cuatro íconos de productos, incluido el logotipo de X, en un fondo degradado oscuro

  1. AnthropicModelosDestacada

    Anthropic lanza Claude Opus 5.5, el primero de la familia Claude 5.5

    Claude Opus 5.5 encabeza las propias pruebas de Anthropic en programación, uso de computadora y trabajo de conocimiento, a $4/$20 por millón de tokens, y ocupa el segundo lugar en el Intelligence Index de Artificial Analysis.

    Imagen: Anthropic

    Claude Opus 5.5 en tipografía con remates sobre un horizonte al atardecer visto desde gran altura, entre paneles de collage con texturas.
  2. AnthropicModelos, Importante

    Anthropic lanza Claude Fable 5.1 y Mythos 5.1

    Fable 5.1 mejora la programación y el trabajo de larga duración frente a Fable 5 al mismo precio de lista de $10/$50, mientras que Mythos 5.1 queda limitado a organizaciones verificadas de ciberseguridad y ciencias de la vida.

    Imagen: Anthropic

    Claude Fable 5.1 and Mythos 5.1 en tipografía con remates sobre un cielo azul con nubes y una luna creciente.

  1. Grafana LabsSeguridad, Importante

    Grafana corrige un SSRF crítico en su servidor MCP que permitía llegar a servicios internos

    Grafana Labs publicó CVE-2026-19516 el 11 de agosto de 2026: en mcp-grafana, el encabezado X-Grafana-URL y la herramienta grafana_api_request permitían enviar solicitudes a servicios internos, de loopback y de metadatos, y leer las respuestas. Grafana lo califica como crítico (CVSS 9.1); actualiza a 1.1.0 o posterior.

    Corregida
    Portada generada para Grafana MCP server (mcp-grafana) de Grafana Labs: un escaneo de código con líneas señaladas y un candado, con los colores de marca de Grafana Labs.

  1. xAIVoz, Importante

    xAI lanza Grok Voice 2.0 para su API de voz a voz a $0.08 por minuto

    Grok Voice 2.0 mejora el razonamiento, el uso de herramientas y la precisión de transcripción frente a Grok Voice 1.0, usa menos tokens de razonamiento para llamar herramientas más rápido y pasó a ser el predeterminado de grok-voice-latest el 5 de agosto de 2026.

    Imagen: xAI

    Título Grok Voice Think Fast 2.0 en blanco sobre un fondo degradado azul suave

  1. Amazon Web ServicesSeguridad, Importante

    AWS corrige dos fallas de Amazon Q Developer que permitían a un workspace malicioso ejecutar código o escribir fuera de él

    El boletín 2026-047-AWS cubre CVE-2026-12957 y CVE-2026-12958 en Language Servers for AWS, que usan los plugins de Amazon Q Developer. Un workspace manipulado y marcado como confiable podía ejecutar comandos de la configuración del proyecto o escribir fuera del workspace mediante un symlink. Corregido en 1.69.0.

    Corregida
    Portada generada para Amazon Q Developer de Amazon Web Services: un escudo y un candado sobre una retícula hexagonal, con los colores de marca de Amazon.
  2. MicrosoftAgentes, Importante

    Microsoft lanza la disponibilidad general de Copilot Cowork con cobro por uso

    Copilot Cowork, que ejecuta de principio a fin tareas largas con varias herramientas dentro de Microsoft 365, ya está disponible para clientes de Microsoft 365 Copilot en todo el mundo, con cobro por tarea en Copilot Credits a $0.01 por crédito en pago por uso.

    Imagen: Microsoft

    Captura de la interfaz web de Copilot Cowork con el selector de modelos abierto y un cuadro de instrucciones bajo el saludo Hi Elvia, how can I help?
  3. AnthropicModelosDestacada

    Anthropic lanza Claude Fable 5 y el restringido Claude Mythos 5

    Anthropic lanzó Fable 5, un modelo de clase Mythos de uso general, y Mythos 5, el mismo modelo con salvaguardas más abiertas para defensores verificados; el acceso se suspendió por poco tiempo tras controles de exportación de EE. UU.

    Imagen: Anthropic

    Ilustraciones antiguas de mariposas y polillas acomodadas en forma del número 5 sobre fondo crema.

  1. OpenAIAgentes, Importante

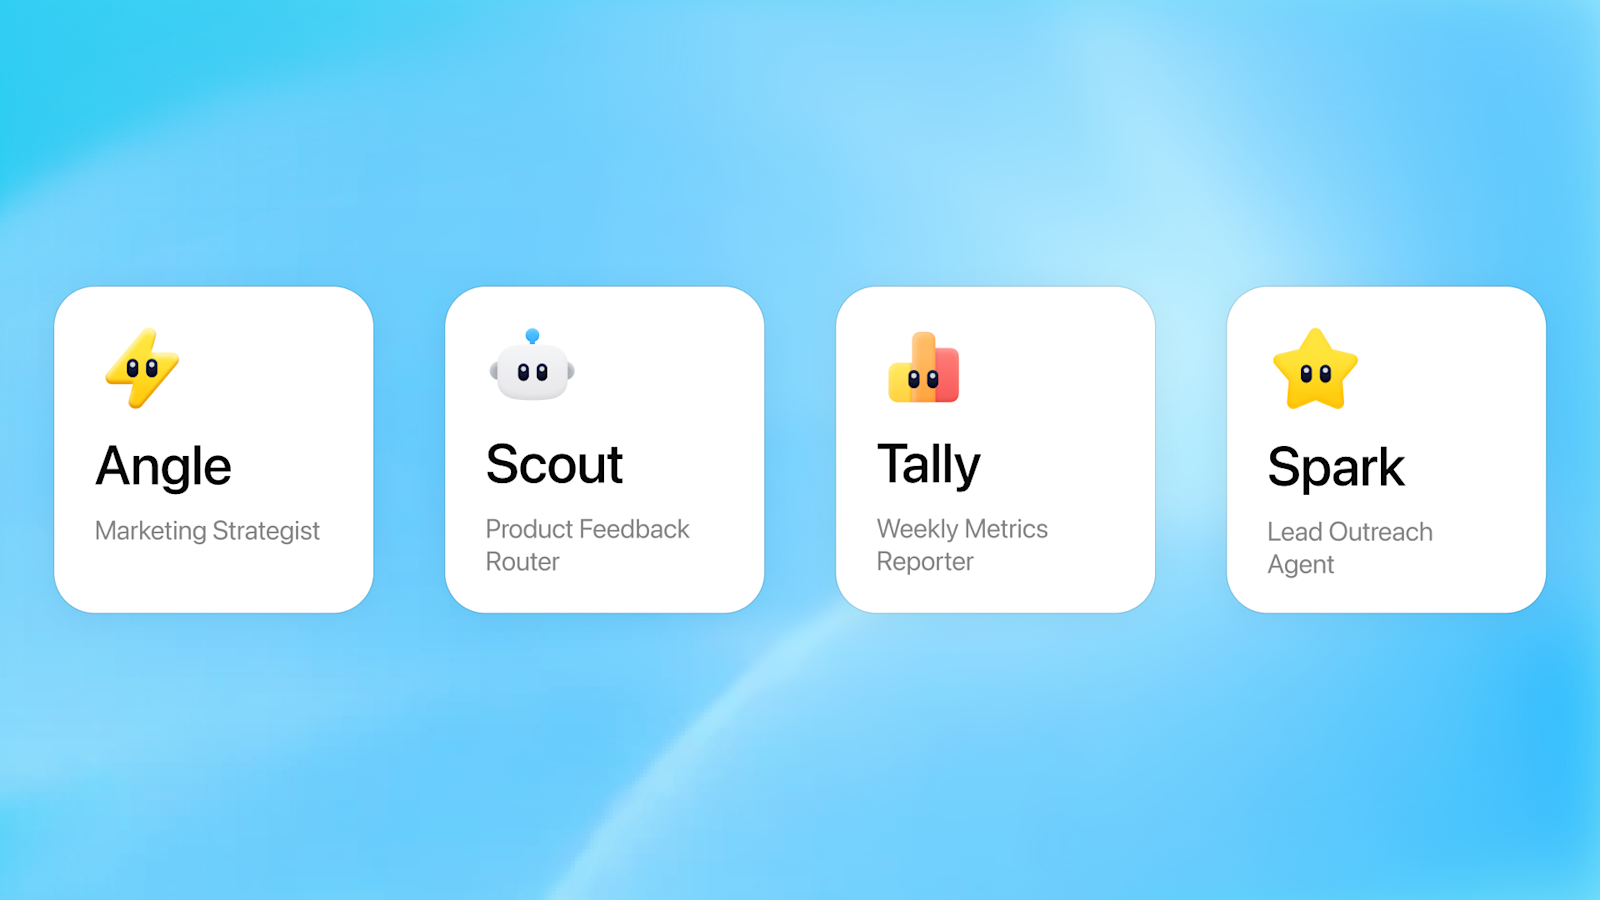
    OpenAI suma workspace agents a ChatGPT, agentes compartidos para equipos impulsados por Codex

    Los workspace agents, descritos como una evolución de los GPTs, corren en la nube con Codex, siguen flujos de equipo en herramientas conectadas y Slack, se ejecutan con horario y piden aprobación en pasos sensibles. Se lanzaron en vista previa de investigación para los planes Business, Enterprise, Edu y Teachers.

    Imagen: OpenAI

    Cuatro tarjetas de agentes de ejemplo llamados Angle, Scout, Tally y Spark, con funciones como estratega de marketing y agente de prospección, sobre azul claro.
  2. Anthropic (Model Context Protocol SDKs)SeguridadDestacada

    OX Security vincula fallas de RCE en plataformas de agentes de IA con el diseño STDIO de MCP; sin corrección en el SDK

    OX Security informó el 15 de abril de 2026 que el transporte STDIO de MCP ejecuta el comando que indique la configuración de un servidor, así que las plataformas de IA que dejan editarla pueden ejecutar código de un atacante. Siguieron varios CVE; según OX, Anthropic lo consideró esperado y no cambiará el protocolo.

    Sin resolver
    Portada generada para MCP SDKs (STDIO transport) de Anthropic (Model Context Protocol SDKs): un escaneo de código con líneas señaladas y un candado, con los colores de marca de Anthropic.
  3. Windsurf (now Devin Desktop)Seguridad, Importante

    La falla CVE-2026-30615 de Windsurf permitía que contenido web registrara un servidor MCP malicioso; sin corrección confirmada

    CVE-2026-30615 describe cómo HTML controlado por un atacante y procesado por Windsurf 1.9544.26 podía reescribir la configuración MCP local y registrar un servidor STDIO malicioso que ejecuta comandos sin más interacción del usuario. Al 5 de noviembre, ningún aviso oficial menciona una corrección.

    En investigación
    Portada generada para Windsurf de Windsurf (now Devin Desktop): un escudo y un candado sobre una retícula hexagonal, con los colores de marca de Windsurf (now Devin Desktop).
  4. AnthropicAgentes, Importante

    Anthropic abre Claude Managed Agents en beta pública

    Claude Managed Agents es un conjunto de APIs para ejecutar agentes de Claude en la nube, con Anthropic a cargo del arnés, los entornos aislados, los permisos y las sesiones largas.

    Imagen: Anthropic

    Dos manos dibujadas en línea que se pasan un objeto blanco, sobre fondo color durazno.

  1. SunoCreatividad, Importante

    Suno lanza v5.5 con Voices, Custom Models y My Taste

    Suno v5.5 agrega Voices para cantar con tu propia voz verificada y Custom Models ajustados a tu catálogo original, ambos para Pro y Premier, además de la personalización My Taste para todos.

    Imagen: Suno

    Letras grandes V5.5 en un degradado de rojo a amarillo sobre un fondo oscuro
  2. MicrosoftSeguridad, Importante

    Microsoft corrige una prompt injection en M365 Copilot que permitía a un correo insertar phishing convincente en las respuestas de Copilot

    Microsoft publicó CVE-2026-26133 el 12 de marzo de 2026: una inyección de comandos de IA en Microsoft 365 Copilot por la que un correo malicioso podía hacer que Copilot mostrara phishing con apariencia oficial. Es Importante (CVSS 7.1) y hay versiones corregidas de Copilot, Outlook, Teams, Office y Edge.

    Corregida
    Portada generada para Microsoft 365 Copilot de Microsoft: un escaneo de código con líneas señaladas y un candado, con los colores de marca de Microsoft.

  1. AmazonPlataformas, Importante

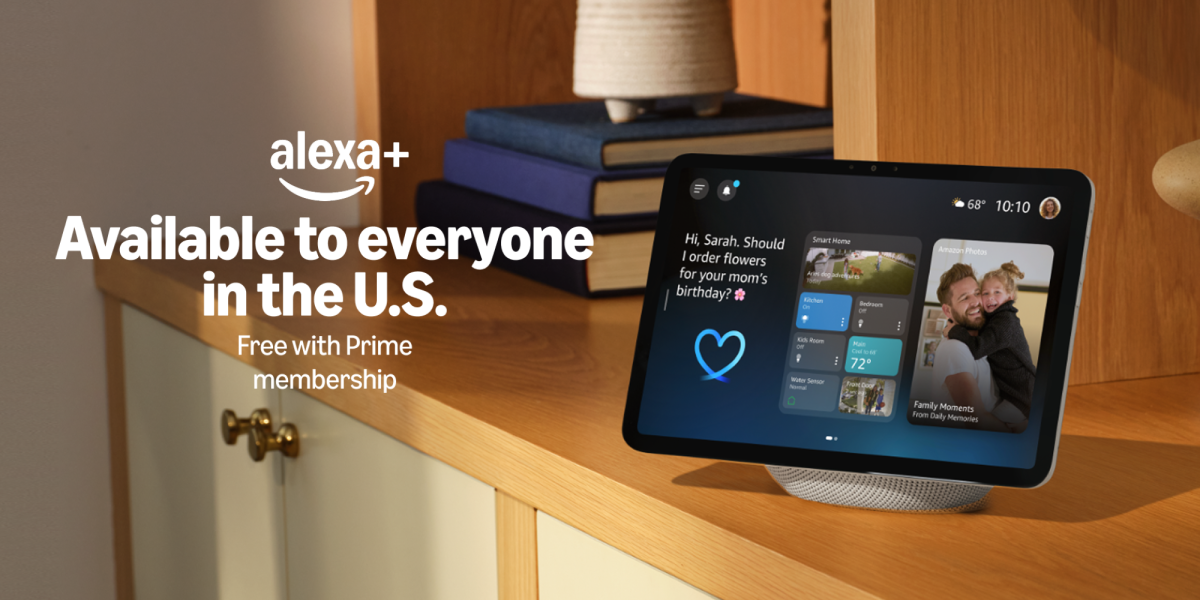
    Alexa+ se abre a todos en EE. UU., gratis con Prime o por $19.99 al mes

    Amazon terminó el acceso anticipado de Alexa+ y abrió su asistente de IA generativa a todos los clientes de EE. UU. en dispositivos Alexa, la app de Alexa y Alexa.com. Está incluido con Prime, y quienes no tienen Prime cuentan con un nivel gratuito de chat.

    Imagen: Amazon

    Una pantalla Echo Show en un estante de madera junto al texto en inglés Alexa+ available to everyone in the U.S., free with Prime membership

  1. xAICreatividad, Importante

    xAI lanza la Grok Imagine API para generar y editar video

    La Grok Imagine API reúne generación de video a partir de texto o imagen con audio nativo y un modelo de edición que cambia el estilo de escenas y agrega o quita objetos, disponible en xAI y plataformas aliadas.

    Imagen: xAI

    Ilustración digital de un pavo real blanco con la cola abierta en corrientes brillantes de datos rojos y plateados
  2. Anthropic (MCP reference servers)Seguridad, Importante

    Tres fallas en el servidor Git MCP de referencia podían encadenarse para ejecutar código mediante prompt injection

    Cyata reveló el 20 de enero de 2026 tres fallas ya corregidas en mcp-server-git: git_init sin restricciones, inyección de argumentos en git_diff y git_checkout, y una evasión de ruta con --repository. Junto con un servidor MCP de archivos, podían llevar a ejecución de código. Actualiza a 2025.12.18 o posterior.

    Corregida
    Portada generada para mcp-server-git de Anthropic (MCP reference servers): un escudo y un candado sobre una retícula hexagonal, con los colores de marca de Anthropic.