Palo Alto Networks Cairn en resumen
Palo Alto Networks Unit 42 informó el 12 de noviembre de 2026 que atacantes de habla china usaron Cairn, el framework abierto de pruebas de penetración, impulsado por GLM 5.2 y DeepSeek V4, para ejecutar 25 operaciones autónomas contra al menos 19 organizaciones, con intrusión en 10.
Pregúntale a tu IA sobre esta noticia
Usa esta noticia en tu negocio: Unit 42: atacantes usaron el framework Cairn con IA autónoma contra 19 organizaciones (Palo Alto Networks). Pídele a tu IA que te explique qué pasó, cómo podría afectar a tu negocio y cómo ponerlo a trabajar. También que compare precio, velocidad, inteligencia y el laboratorio detrás. El enlace a la noticia va incluido.
Palo Alto Networks Cairn: estado
- Afectado
- Al menos 19 organizaciones atacadas entre agosto y septiembre de 2026: siete de la cadena de suministro de semiconductores y manufactura avanzada, tres de defensa y política de defensa, y cuatro de derechos humanos y sociedad civil
- 10 organizaciones con acceso no autorizado o extracción de datos confirmados, incluidos más de un millón de registros de miembros en un sindicato de maestros de EE. UU. y unos 150.000 documentos internos en un fabricante de automatización industrial
- Sistemas con omisión de autenticación, credenciales débiles o por defecto, API en la nube expuestas o vulnerabilidades conocidas sin parches: las clases de debilidad que explotó la campaña
- Identificadores CVE
- No publicado
- Última revisión
Qué cambió con Palo Alto Networks Cairn
Palo Alto Networks Unit 42 publicó la investigación el 12 de noviembre de 2026. De agosto a septiembre de 2026, atacantes de habla china usaron Cairn, un framework abierto de pruebas de penetración con IA, para ejecutar de forma autónoma 25 operaciones contra al menos 19 organizaciones: siete de semiconductores y manufactura avanzada, tres de defensa y política de defensa, y cuatro de derechos humanos y sociedad civil. Lograron acceso no autorizado o extracción de datos en 10 organizaciones, incluidos más de un millón de registros de miembros en un sindicato de maestros de EE. UU., decenas de credenciales válidas en un organismo de estándares y un documento de votación de estándares en vivo sobrescrito. Unit 42 sigue la actividad como CL-STA-1238 y considera, con confianza moderada, que es una operación de inteligencia vinculada a China.
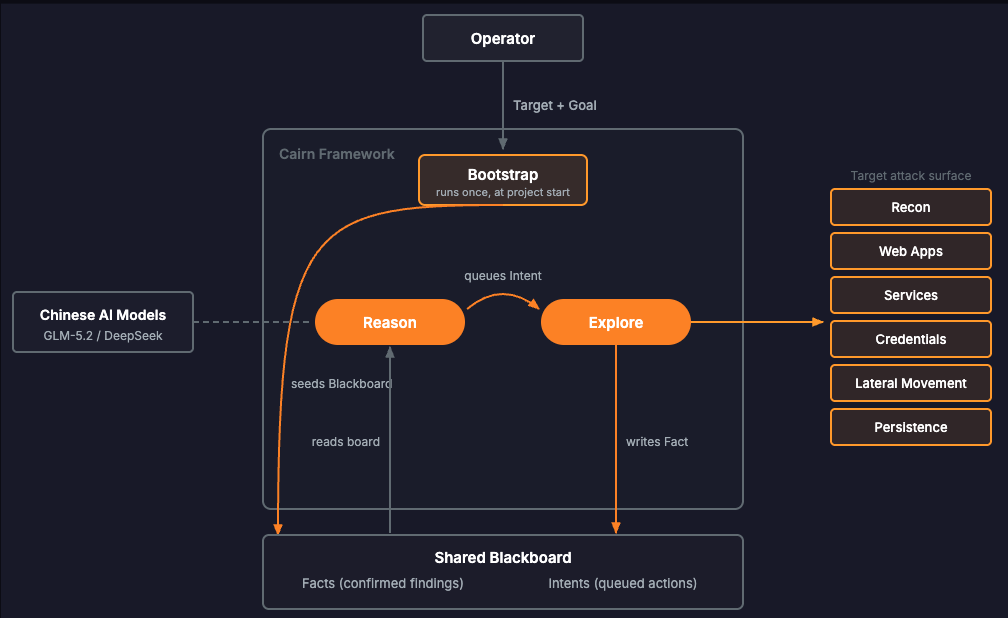
Cairn coordina a los trabajadores de IA mediante una pizarra compartida de hechos e intenciones: el operador aporta un objetivo y una meta de una línea, y el modelo planifica y ejecuta en un ciclo Reason–Explore hasta que juzga cumplida la meta. Los atacantes ejecutaron 13 operaciones con GLM 5.2 de Zhipu, ocho con DeepSeek V4 Flash y cuatro con DeepSeek V4 Pro, desde una bifurcación personalizada alojada en Hong Kong, con un preámbulo en chino y un archivo AUTHORIZATION.md que afirmaba que el trabajo estaba aprobado; ningún modelo se negó. Las operaciones duraron de 20 minutos a más de 50 horas contra debilidades comunes —omisión de autenticación, credenciales débiles o por defecto, API en la nube expuestas y CVE antiguos— y Unit 42 considera que eran probablemente un operador solo o un equipo pequeño, con intentos simultáneos contra las 19 organizaciones en dos semanas.
Cómo corregirlo: Palo Alto Networks Cairn
1. Configuración
Refuerza la identidad: elimina las credenciales débiles, por defecto y reutilizadas, incluidas las contraseñas de producción compartidas entre cuentas; la vía de entrada más fiable de la campaña fue la debilidad de credenciales, desde la pulverización de contraseñas hasta una credencial de producción forzada en varias cuentas.
unit42.paloaltonetworks.com (se abre en una pestaña nueva)2. Configuración
Reduce la superficie de ataque expuesta: inventaría las aplicaciones orientadas a internet, los endpoints de registro y las API en la nube, porque Cairn sembró cada operación con un dominio raíz y enumeró la superficie por su cuenta.
unit42.paloaltonetworks.com (se abre en una pestaña nueva)3. Actualizar
Aplica los parches de las vulnerabilidades conocidas, incluidos los CVE públicos antiguos: Unit 42 concluyó que la IA autónoma aumentó el volumen y la cobertura de la explotación, no su complejidad, y que la higiene de identidad, la reducción de la superficie de ataque y los parches siguen siendo eficaces.
unit42.paloaltonetworks.com (se abre en una pestaña nueva)
Avisos de seguridad
Palo Alto Networks Cairn en cifras
Los valores provienen de la fuente enlazada en la fecha indicada. No son mediciones de IA Compa.
- Operaciones autónomas ejecutadas con Cairnal · Fuente de Operaciones autónomas ejecutadas con Cairn: unit42.paloaltonetworks.com (se abre en una pestaña nueva)
- 25
- Organizaciones atacadasal · Fuente de Organizaciones atacadas: unit42.paloaltonetworks.com (se abre en una pestaña nueva)
- 19
- Organizaciones con acceso o extracción de datos confirmadosal · Fuente de Organizaciones con acceso o extracción de datos confirmados: unit42.paloaltonetworks.com (se abre en una pestaña nueva)
- 10
Por qué Palo Alto Networks Cairn importa para los negocios
Por qué importa: la restricción que cambió es el número de atacantes, no la técnica. Un equipo pequeño, API de modelos comunes y un framework disponible para cualquiera sostuvieron intrusiones en paralelo que antes necesitaban una sala de operadores, y cada intrusión entró por aspectos básicos que un negocio puede corregir: credenciales débiles o reutilizadas, API expuestas y software sin parches. La conclusión de Unit 42 es que la higiene de identidad, la reducción de la superficie de ataque y la aplicación de parches siguen siendo eficaces contra los ataques autónomos con IA, lo que las convierte en el trabajo de seguridad de mayor valor que un negocio puede financiar hoy, y convierte las pruebas continuas asistidas por agentes sobre tus propios sistemas en un servicio que vale la pena comprar antes de que alguien las ejecute contra ti sin invitación.
Recibe Noticias de IA por correo
Noticias de IA verificadas, cada una con su fuente oficial, los lunes y jueves por la mañana. Agrega las noticias de última hora para enterarte de las más importantes en cuanto las publicamos.
Cada noticia enlaza su fuente oficial
Gratis, en español o en inglés
Date de baja con un clic, cuando quieras
Fuentes de esta noticia
- Attackers Use Autonomous AI to Target Semiconductor, Defense and Civil Society Sectors (se abre en una pestaña nueva)Oficial
Palo Alto Networks Unit 42 · unit42.paloaltonetworks.com
Última verificación: . IA Compa resume anuncios públicos para lectores de negocios. No tenemos relación con las empresas mencionadas. Confirma siempre los detalles, precios y disponibilidad con la fuente oficial.
- #cairn
- #unit-42
- #autonomous-ai
- #penetration-testing
- #cl-sta-1238
- #glm-5-2
- #deepseek-v4
- #threat-intelligence
- #ai-security
